

pOf (Passive OS Fingerprint) — метод пассивного определения операционной системы устройства по характеристикам его сетевого трафика.
Что такое pOf
Passive OS Fingerprint — технология, позволяющая предположить тип и версию операционной системы без установки дополнительного программного обеспечения на устройство. Для этого анализируются особенности сетевого соединения и параметры пакетов, которые устройство передает при взаимодействии с сервером.
Разные операционные системы используют собственные реализации сетевого стека. Из-за этого отдельные параметры TCP/IP могут отличаться. Их комбинация формирует характерный сетевой отпечаток, по которому система пытается определить используемую ОС.
На практике можно встретить также обозначение p0f — название известного инструмента для пассивного анализа сетевых отпечатков.
Как работает Passive OS Fingerprint
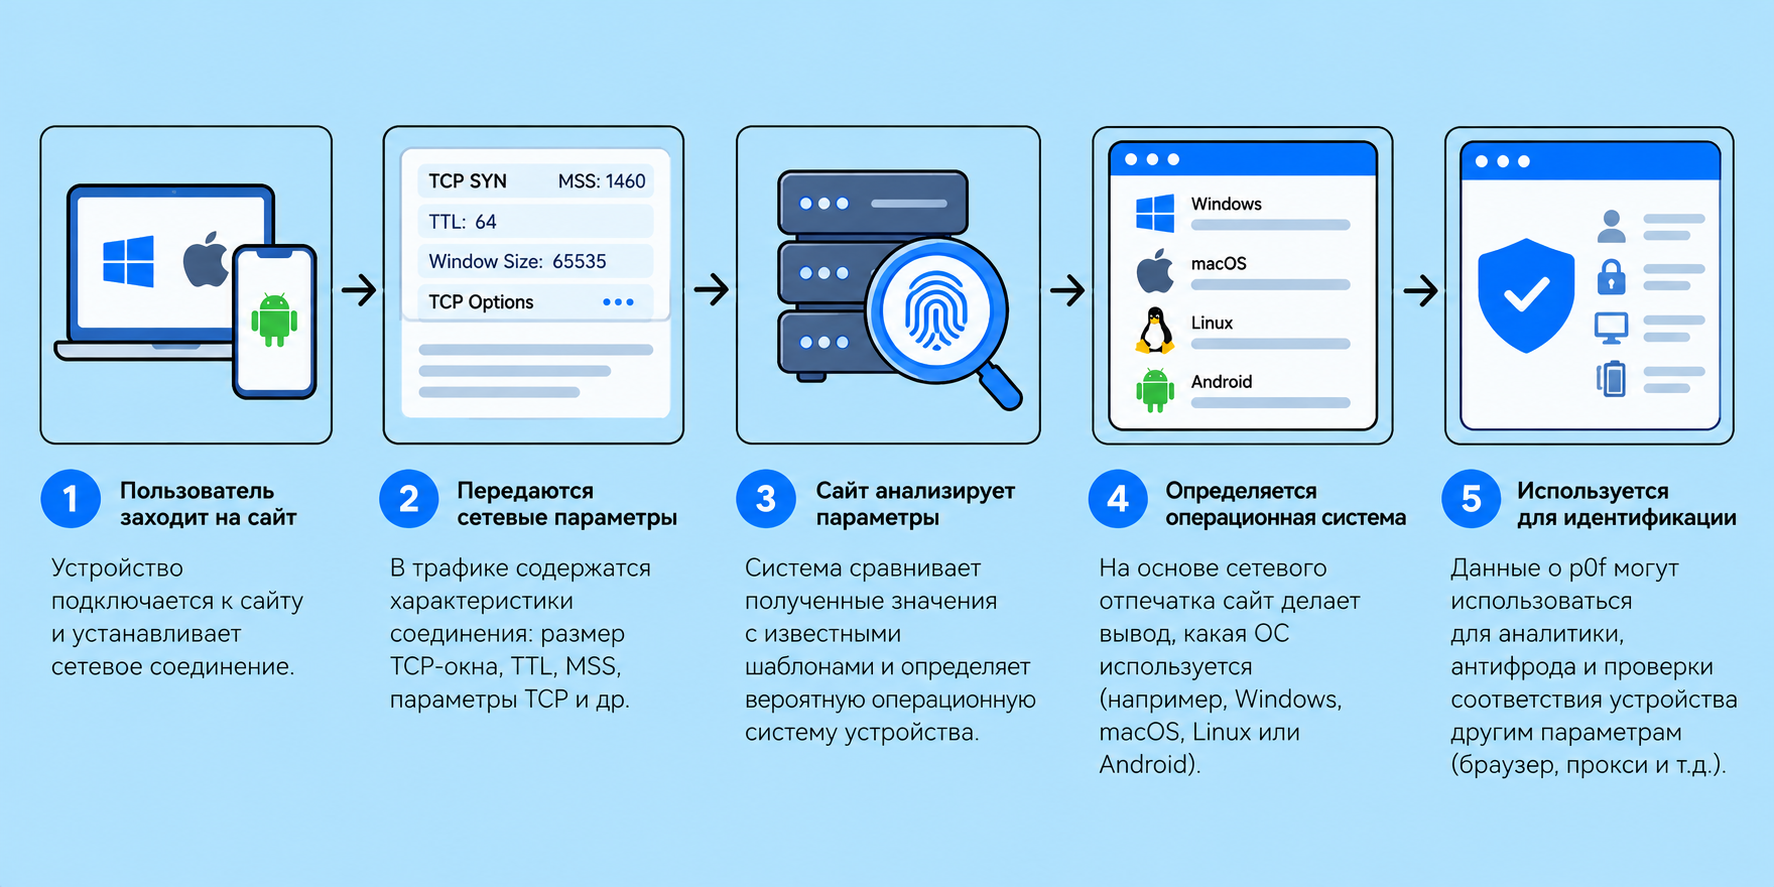
При установлении сетевого соединения устройство передает пакеты с набором технических характеристик. Система анализирует их и сопоставляет полученную комбинацию с известными шаблонами.
Для определения ОС могут учитываться:
- размер TCP-окна;
- TTL;
- параметры TCP Options;
- MSS;
- особенности порядка и структуры сетевых параметров;
- другие характеристики TCP/IP-стека.
При этом Passive OS Fingerprinting отличается от активного определения ОС. Система не отправляет устройству специальные диагностические запросы, а анализирует уже существующий сетевой трафик.
pOf и цифровой отпечаток устройства
pOf не следует считать полным цифровым отпечатком устройства. Это один из сетевых сигналов, который может использоваться вместе с другими характеристиками.
Сайт или антифрод-система дополнительно может учитывать User-Agent, браузер, разрешение экрана, язык, часовой пояс и другие параметры окружения. Совокупность таких данных позволяет оценить согласованность конфигурации пользователя.
Например, браузер может сообщать об использовании одной платформы, тогда как характеристики сетевого соединения будут больше соответствовать другой. Такое расхождение само по себе не обязательно означает нарушение, но может стать дополнительным сигналом для системы анализа риска.
pOf и прокси
Использование прокси влияет на то, какой сетевой трафик видит конечный сервер. Поэтому при работе через промежуточную инфраструктуру характеристики соединения могут отличаться от параметров исходного устройства.
Важно учитывать, что возможность изменения отдельных сетевых характеристик зависит от типа прокси, его реализации и места завершения TCP-соединения. Простая смена IP-адреса сама по себе не гарантирует изменение или совпадение всех параметров сетевого отпечатка.
Для чего используется Passive OS Fingerprinting
Технология применяется в сетевом администрировании, информационной безопасности, аналитике и системах обнаружения подозрительной активности. Пассивный анализ позволяет получать дополнительную информацию об устройствах без активного сканирования.
Таким образом, pOf позволяет приблизительно определить операционную систему по характерным особенностям сетевого трафика и может выступать одним из сигналов при анализе цифрового окружения устройства.

Занимаюсь развитием контента Affelist: публикую новости индустрии, добавляю актуальные события и конференции, обновляю разделы с компаниями и специалистами CPA-рынка. Слежу за главными изменениями в affiliate-маркетинге, чтобы пользователи всегда имели доступ к свежей и полезной информации.
