


Фишинг (Phishing) — вид интернет-мошенничества, при котором злоумышленники пытаются обманом получить пароли, платежные данные и другую конфиденциальную информацию.
Как работает фишинг
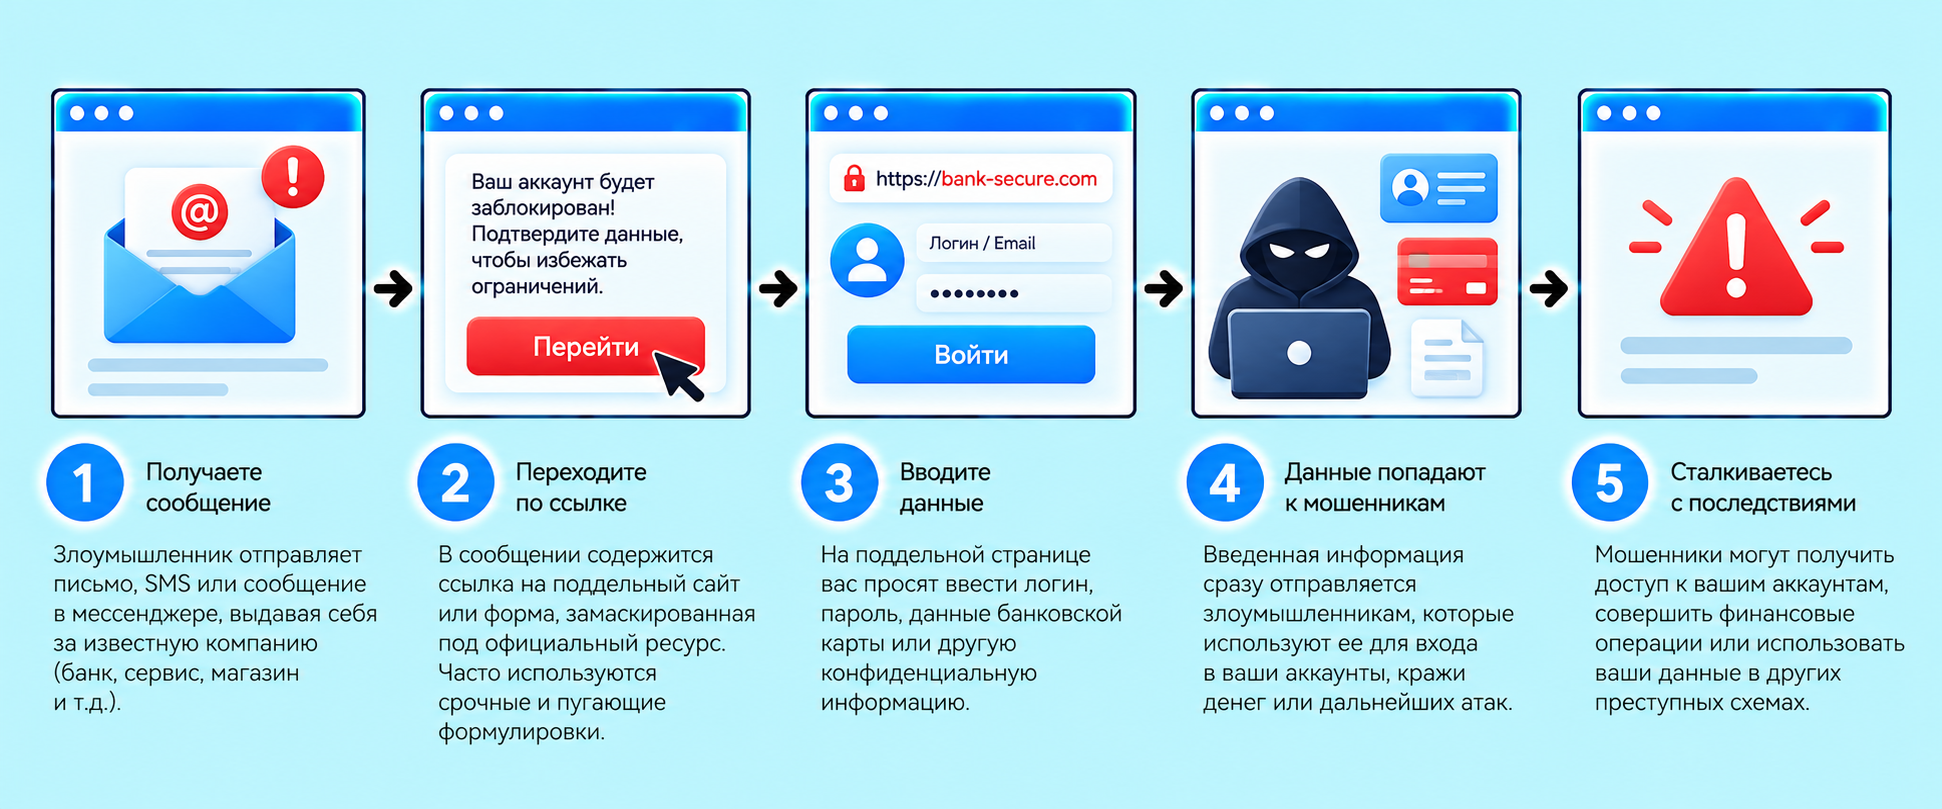
Фишинг основан прежде всего на социальной инженерии. Злоумышленник выдает сообщение, сайт или форму за ресурс известной компании, банка, интернет-магазина, социальной сети или другого сервиса.
Пользователя стараются убедить выполнить определенное действие: перейти по ссылке, авторизоваться, подтвердить данные, открыть вложение или сообщить платежную информацию. Полученные таким способом сведения могут использоваться для доступа к аккаунтам, кражи денег и других мошеннических действий.
Основные виды фишинга
Фишинговые атаки отличаются каналом распространения и способом взаимодействия с пользователем.
| Вид | Как выглядит |
|---|---|
| Email-фишинг | Поддельное письмо от известной компании или сервиса |
| Фишинговый сайт | Копия страницы авторизации, оплаты или другого ресурса |
| Смишинг | Мошеннические сообщения через SMS |
| Вишинг | Получение информации с помощью телефонных звонков |
| Фишинг в мессенджерах | Поддельные уведомления и ссылки в чатах |
| Spear phishing | Персонализированная атака на конкретного человека или организацию |
Как распознать фишинг
Один из распространенных признаков — попытка вызвать у человека сильную эмоциональную реакцию и заставить его действовать быстро. Например, в сообщении могут утверждать, что аккаунт скоро заблокируют, платеж необходимо срочно подтвердить или пользователь получил неожиданный приз.
Насторожить должны подозрительный адрес отправителя, необычный домен сайта, неожиданный запрос пароля или банковских данных, ошибки в оформлении и ссылки, ведущие на неизвестные ресурсы.
При этом наличие HTTPS само по себе не подтверждает подлинность сайта: мошеннический ресурс также может использовать защищенное соединение.
Как защититься от фишинга
Не стоит переходить по подозрительным ссылкам из писем и сообщений. Если необходимо проверить информацию, безопаснее самостоятельно открыть официальный сайт или приложение соответствующего сервиса.
Дополнительную защиту обеспечивают двухфакторная аутентификация, уникальные пароли, менеджеры паролей, спам-фильтры и современные средства защиты браузера. Перед вводом конфиденциальных данных важно проверять доменное имя сайта и убедиться, что открыт настоящий ресурс.
Почему фишинг опасен
Успешная фишинговая атака может привести к компрометации учетной записи, утечке персональных данных и финансовым потерям. Опасность заключается в том, что поддельные страницы и сообщения могут визуально практически не отличаться от настоящих.
Поэтому основная защита от фишинга сочетает технические средства безопасности с внимательностью пользователя: проверкой отправителя, адреса сайта и контекста любого запроса конфиденциальной информации.

Занимаюсь развитием контента Affelist: публикую новости индустрии, добавляю актуальные события и конференции, обновляю разделы с компаниями и специалистами CPA-рынка. Слежу за главными изменениями в affiliate-маркетинге, чтобы пользователи всегда имели доступ к свежей и полезной информации.
