

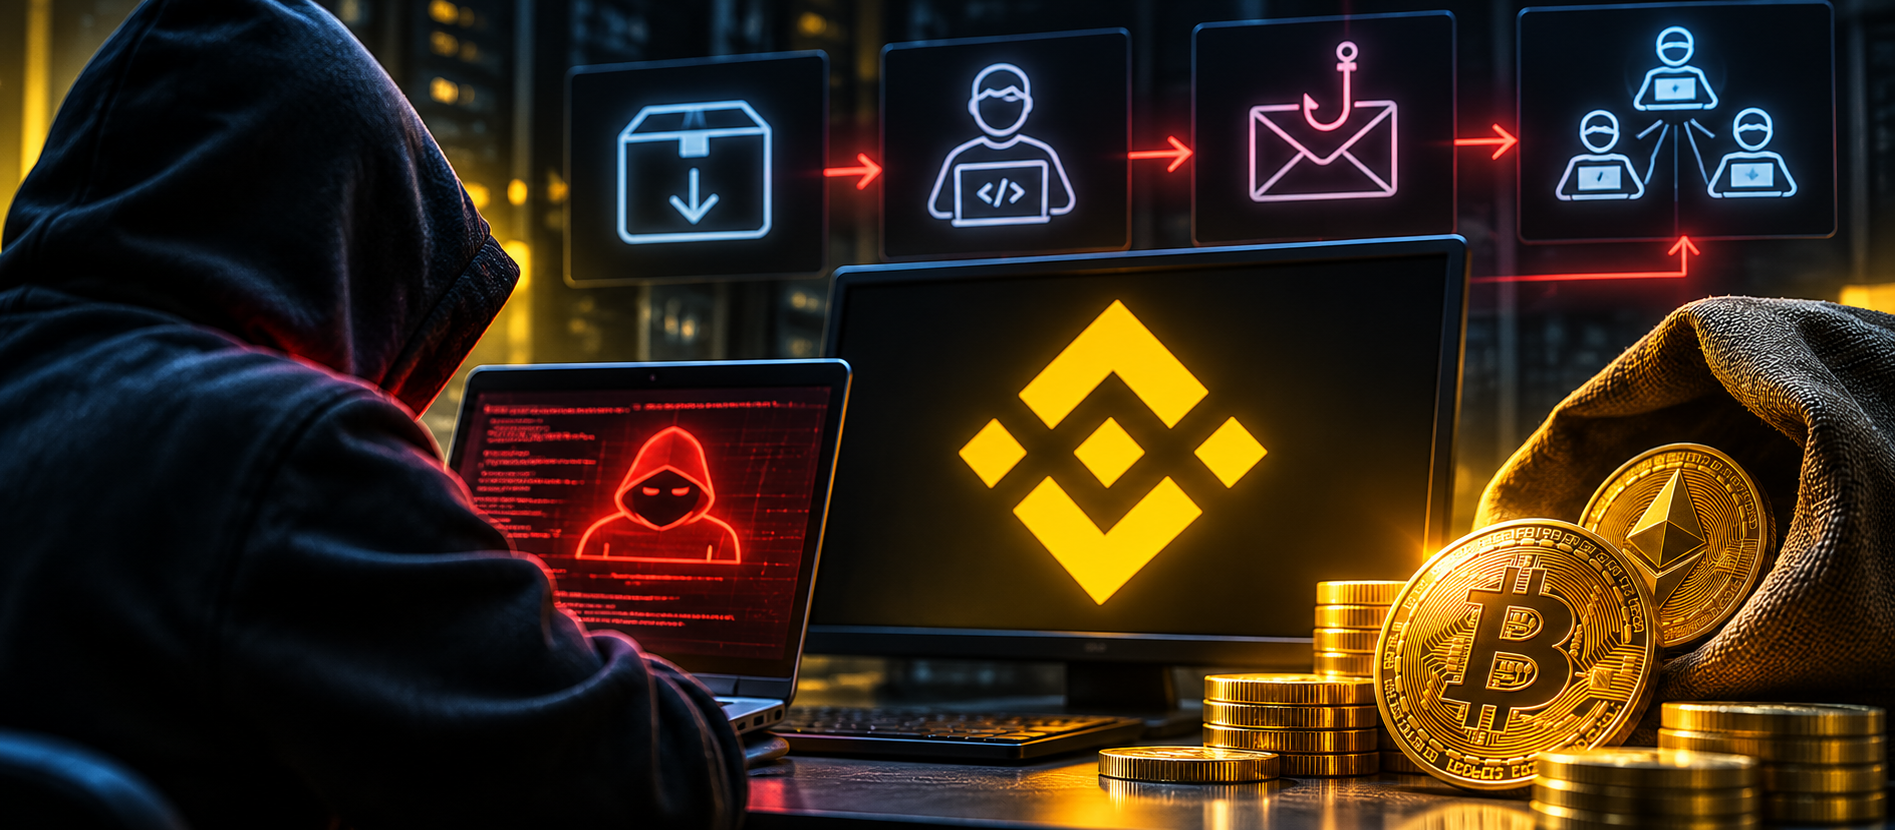
Криптовалютная биржа Binance опубликовала расследование масштабной кибератаки, в результате которой, согласно появившейся информации, злоумышленники похитили криптоактивы на $6,3 млрд. Атака началась за несколько месяцев до вывода средств: хакеры последовательно заражали компьютеры инженеров, собирали внутренние данные и использовали инструменты компании для расширения доступа к её системам.
Заражение компьютера через поддельный Homebrew
Первые признаки атаки относятся к июню. Один из инженеров Binance нашёл через поисковую систему и скачал заражённую версию Homebrew — инструмента для установки программного обеспечения.
Служба безопасности биржи обнаружила угрозу и заменила скомпрометированный компьютер. Однако к этому моменту злоумышленники уже успели получить информацию о сотрудниках, работавших с криптовалютными кошельками.
Эти данные позволили хакерам подготовить следующий этап атаки.
Фальшивое собеседование и вредоносное тестовое задание
В сентябре злоумышленники выбрали новую цель — другого инженера Binance.
Под предлогом собеседования ему предложили выполнить тестовое задание. Отправленный файл содержал вредоносное программное обеспечение, которое позволило атакующим скомпрометировать рабочий компьютер сотрудника.
После этого хакеры использовали полученный доступ для дальнейшего проникновения во внутреннюю инфраструктуру биржи.
Как хакеры использовали внутренний ИИ-инструмент Binance
Одной из особенностей атаки стало использование внутреннего инструмента Binance на базе искусственного интеллекта.
Через заражённый компьютер и этот инструмент злоумышленники смогли получить доступ к системам ещё двух инженеров.
Таким образом, первоначальное заражение превратилось в многоэтапную атаку, затронувшую нескольких сотрудников компании.
Вывод криптовалюты 29 октября
Финальный этап атаки произошёл 29 октября. Используя ранее полученный доступ, злоумышленники осуществили вывод криптовалютных активов.
Расследование показывает, что проникновение в инфраструктуру Binance происходило постепенно: от загрузки заражённой программы до социальной инженерии и компрометации дополнительных рабочих систем.
Этот случай демонстрирует, как сочетание вредоносного ПО, фишинга и доступа к внутренним ИИ-инструментам может использоваться для проведения сложных атак на криптовалютные компании.
Что Binance сообщила о последствиях взлома
В опубликованном 3 ноября отчёте Binance уточнила, что инцидент затронул цифровые активы примерно на $6,34 млрд. Из этой суммы около $2,85 млрд удалось заморозить или перехватить.
Биржа заявила, что самостоятельно покроет финансовые последствия атаки для пользователей. По состоянию на 31 октября было восполнено 98% затронутых токенов.
Согласно приведённым Binance данным ФБР, за атакой стоит КНДР. Расследование продолжается, а его предварительные выводы ещё предстоит проверить независимым специалистам.

Занимаюсь развитием контента Affelist: публикую новости индустрии, добавляю актуальные события и конференции, обновляю разделы с компаниями и специалистами CPA-рынка. Слежу за главными изменениями в affiliate-маркетинге, чтобы пользователи всегда имели доступ к свежей и полезной информации.
